eteams 账号安全加固——密码、绑定、设备管理
账号安全为什么重要
eteams 里存了大量敏感数据——客户信息、合同金额、薪酬档案、公司制度、项目进度……如果账号被盗或被不当使用,后果严重。
eteams 提供了多层安全机制,从密码到多设备、从登录保护到数据加密,帮助企业加固账号安全。
第一层:密码策略
设置强密码
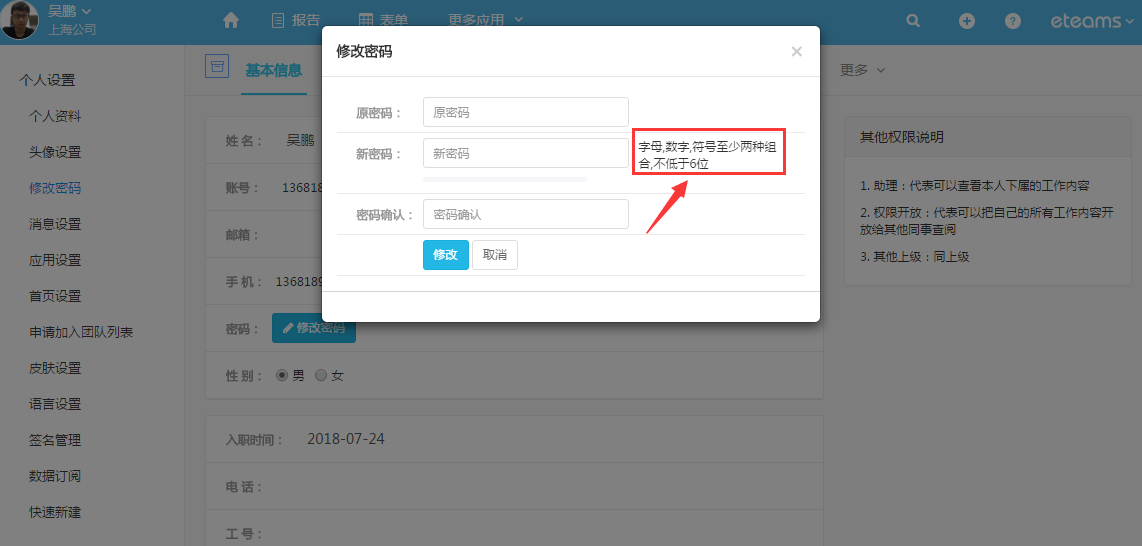
eteams 要求密码至少包含以下中的两类:
- 大写字母
- 小写字母
- 数字
- 特殊字符(如 !@#$%^&*)
长度不少于 6 位(建议 12 位以上)。
避免弱密码
容易被破解的密码:
- 123456、abc123、password 这类简单组合
- 用自己的姓名、生日、手机号做密码
- 同一个密码用在所有网站
eteams 的密码策略强制要求一定的复杂度,管理员还可以:
- 设置密码有效期(比如 90 天必须换一次密码)
- 设置历史密码不能重复(最近 5 次用过的密码不能再用)
- 强制密码定期更换
修改密码
普通用户:APP → 我的 → 账号安全 → 修改密码管理员:可以在系统设置里强制所有人重置密码
第二层:第三方账号绑定
eteams 支持绑定第三方账号,绑定后可以用第三方账号一键登录,同时也提高了账号恢复的可能性。
可绑定的账号类型
- 企业微信:如果公司用企业微信,绑定后可以直接用企业微信扫码登录
- 微信服务号:绑定后可以用微信授权登录
- 邮箱:绑定后可以用邮箱验证登录或找回密码
- 手机:默认已绑定(注册时用的手机号)
绑定价值
- 便捷登录:不想每次输密码时用绑定账号一键登录
- 密码找回:忘记密码时可以通过绑定的邮箱/手机/第三方账号找回
- 双重验证:登录时可以设置"密码 + 绑定账号"双重验证
第三层:设备管理
eteams 会记录所有登录过你的账号的设备。你可以:
查看已登录设备
APP → 我的 → 账号安全 → 设备管理:
- 设备名称和型号
- 最后登录时间
- 登录地点(粗略地理位置)
下线可疑设备
如果看到一台不认识的设备登录过你的账号,立刻:
- 在设备管理里找到它
- 点击「下线」
- 建议同时修改密码
下线后该设备再登录需要重新输入密码。
设备授权(管理员)
管理员可以在后台设置设备授权策略:
- 只允许在特定网段(公司内网)登录
- 不允许在异地登录(检测到跨省登录时拦截)
- 移动端强制锁屏密码(设置后 APP 必须有锁屏密码才能打开)
第四层:登录保护
异地登录提醒
如果账号从一个新的地理位置登录,eteams 会:
- 给绑定的手机/邮箱发送通知
- 在 APP 里弹窗提醒"你的账号在 XX 地点登录,如非本人操作请立即修改密码"
多因素认证(MFA)
更高级别的安全措施——登录时除了密码,还需要:
- 手机验证码
- 企业微信扫码
- 或 Authenticator App 动态码
管理员可以强制为敏感角色(如财务、HR、高层)开启 MFA,普通员工可选开启。
登录失败锁定
连续输错密码 N 次后(默认 5 次),账号会被临时锁定(30 分钟后自动解锁)。锁定期间无法登录。
第五层:数据加密
eteams 在多个层面做了数据加密:
- 传输加密:所有网络请求使用 HTTPS,防止中途被截获
- 存储加密:敏感字段(如身份证号、薪酬数据)在数据库里加密存储
- 文件加密:上传的文件加密存储,下载时动态解密
- 密码加密:密码不明文存储,使用哈希算法存摘要
企业级安全策略
管理员可以在系统设置里配置整个团队的安全策略:
| 策略 | 说明 |
|---|---|
| 密码复杂度要求 | 强制所有员工设置强密码 |
| 密码定期更换 | 每 N 天强制换密码 |
| 登录 IP 白名单 | 只允许在公司内网登录(部分版本支持) |
| 移动端安全 | 强制 APP 锁屏密码、禁止越狱/Root 设备 |
| 敏感操作二次验证 | 修改权限、删除数据等敏感操作需要二次验证 |
安全事件应急
员工离职
- 立即停用账号:组织架构里把账号状态改为"停用"
- 回收所有设备登录权限:管理员后台一键下线所有设备
- 清空缓存会话:离职员工的 open session 立即失效
账号疑似被盗
- 强制重置密码:管理员可以直接重置任何账号的密码
- 检查设备登录记录:看有没有异常设备
- 检查数据操作记录:看有没有敏感数据被导出或修改
- 联系当事人确认:和账号所有人沟通具体情况
定期安全审计
管理员可以定期:
- 导出所有用户的登录日志(IP、时间、设备)
- 导出敏感操作日志(权限变更、数据导出、文件删除等)
- 检查密码强度分布(有没有人用弱密码)
- 检查权限配置(有没有普通员工权限过大)
安全最佳实践清单
- [ ] 所有员工设置复杂密码(建议 12 位以上)
- [ ] 绑定手机 + 邮箱 + 企业微信
- [ ] 开启移动端锁屏密码
- [ ] 敏感角色开启多因素认证
- [ ] 管理员定期(每季度)检查登录日志和操作日志
- [ ] 离职员工账号 24 小时内停用
- [ ] 不要在公共电脑上勾选"记住密码"
- [ ] 不要把账号密码告诉任何人(包括声称是 eteams 官方的)
eteams 的安全机制是完整的,但安全的下限取决于最薄弱的一环——一个员工用了弱密码、或离职账号没及时停用,都可能成为突破口。安全不是产品功能,是习惯。